So wählen Sie ein datensicheres ELN aus und schützen Ihr geistiges Eigentum im Unternehmen

So vergleichen Sie Sicherheit, Backup, Cloud- und On-Premises-Hosting, Zugriffskontrollen und den Schutz geistigen Eigentums bei Enterprise-ELN-Anbietern, bevor Sie sich entscheiden.

July 14, 2026
()
min read
A laboratory

Download Whitepaper

By submitting this form, you agree with our Privacy Policy.
Thank you! Download the file by clicking below:
Download
Oops! Something went wrong while submitting the form.

Table of Contents

Thank you! Your submission has been received!
Oops! Something went wrong while submitting the form.

Table of Contents

TL;DR

Ein datensicheres elektronisches Laborjournal (ELN) schützt das geistige Eigentum eines Labors durch Zugriffsbeschränkungen nach dem Prinzip der geringsten Rechte, manipulationssichere Audit-Trails, sichere Integrationen, ausfallsichere Backups, getestete Wiederherstellungsprozesse und vollständige Datenportabilität.

  • Betrachten Sie ELN-Sicherheit als Governance für geistiges Eigentum.
    Identifizieren Sie wertvolle Forschungsdaten, wenden Sie die Funktionen des NIST Cybersecurity Framework 2.0 an und setzen Sie SSO, MFA, rollenbasierte Berechtigungen, zeitlich begrenzten Zugriff für externe Mitarbeiter, sofortigen Widerruf und regelmäßige Zugriffsüberprüfungen durch. Bewahren Sie Urheberschaft, Signaturen, Daten, Methoden, Probenhistorien und unterstützende Dateien als Nachweise für Patente, regulatorische Anforderungen und institutionelle Zwecke auf.
  • Überwachen Sie kritische Aktivitäten.
    Sie können Diebstahl geistigen Eigentums und Datenmanipulationen erkennen, indem Sie erfolgreiche und fehlgeschlagene Anmeldungen, Berechtigungsänderungen, Gastfreigaben, Massenexporte, API-Aktivitäten, Löschungen, Wiederherstellungen, Signaturen und privilegierte Zugriffe protokollieren. Übermitteln Sie Ereignisse an ein SIEM, bewahren Sie unveränderliche Historien auf und stellen Sie die Rückverfolgbarkeit gemäß FDA Part 11 für jeden wertvollen Forschungsdatensatz sicher.
  • Sichern Sie vernetzte Arbeitsabläufe.
    Beschränken Sie jede API, jeden Instrumenten-Connector, jede Analyse-Pipeline, jedes Dienstkonto, jedes Marketplace-Add-on und jede KI-Funktion auf die unbedingt erforderlichen Daten. Dokumentieren Sie Zielorte, Caching, Aufbewahrungsfristen, Unterauftragsverarbeiter, Bedingungen für das Modelltraining, die Rotation von Anmeldedaten und Protokolle. Übertragen Sie beim Offboarding Eigentumsrechte und widerrufen Sie umgehend SSO-Sitzungen, Token, mobilen Zugriff, Synchronisierungen und externe Arbeitsbereiche.
  • Testen Sie Wiederherstellungspläne.
    Definieren Sie das Recovery Point Objective (RPO) und das Recovery Time Objective (RTO) und stellen Sie anschließend repräsentative Experimente inklusive Anhängen, Proben, Protokollen, Berechtigungen, Signaturen und Audit-Historie wieder her. Befolgen Sie die CISA-Richtlinien mit isolierten, verschlüsselten und auf Integrität geprüften Backups sowie einer vom Kunden kontrollierten Kopie zur Geschäftskontinuität. Bewerten Sie Cloud-, Private-Cloud- und On-Premises-Hosting hinsichtlich Verantwortlichkeit, Ausfallsicherheit, Standort und Personal.
  • Überprüfen Sie jeden Anbieter.
    Vergleichen Sie SciSure, Benchling, Revvity Signals Notebook, Dotmatics ELN und IDBS E-WorkBook anhand bereichsspezifischer ISO- oder SOC-Nachweise, Penetrationstest-Ergebnisse, Datenflüsse, Wiederherstellungstests, Support-Zugriffskontrollen, KI-Bedingungen und Exit-Strategien. Testen Sie im Rahmen eines Proof of Concept die Projektisolierung, das Ablaufdatum für Mitarbeiter, Export-Warnmeldungen, den Widerruf von Token, vollständige Wiederherstellungen sowie lesbare Kundenexporte.


Dieser Beitrag wurde ursprünglich 2023 verfasst und aktualisiert, um die Enterprise-Positionierung von SciSure, neuere regulatorische Standards und Governance-Vorgaben sowie den Kundenbeleg des Institut Pasteur zu berücksichtigen.

Wenn Sie eine große Laboreinrichtung leiten, kann Ihr elektronisches Laborbuch (ELN) jahrelange experimentelle Nachweise, proprietäre Methoden, molekulare Designs, gescheiterte Ansätze, Probenhistorien, Partnerdaten sowie die Aufzeichnungen enthalten, die zukünftige Patente stützen. Ein kompromittiertes Konto, ein unkontrollierter Export, ein Ransomware-Vorfall oder eine fehlgeschlagene Wiederherstellung können diesen Wert gefährden und die laufende Forschung zum Stillstand bringen.

Das bedeutet: Für ein datensicheres ELN reicht ein Sicherheitszertifikat des Anbieters nicht aus. Sie müssen wissen, wer auf die einzelnen Projekte zugreifen kann, wie schnell Sie Zugriffsrechte entziehen können, welche Aktionen das System protokolliert, wie Ihr Backup- und Wiederherstellungsprozess funktioniert, wo Ihre Daten gespeichert sind, wie Support-Mitarbeiter auf Produktionsdaten zugreifen und wie Sie vollständige Datensätze abrufen können, falls Sie den Anbieter wechseln.

In diesem Beitrag vergleichen wir ELN-Anbieter im Hinblick auf diese unternehmensrelevanten Aspekte und bewerten Themen wie den Diebstahl geistigen Eigentums, Identitätskontrollen, Schutz vor Datenverlust, Backup-Unabhängigkeit, Wiederherstellungstests, Vor- und Nachteile von Cloud- gegenüber On-Premises-Lösungen, Due-Diligence-Prüfungen von Anbietern sowie Proof-of-Concept-Tests für Unternehmen.

Warum sollten Sie ELN-Sicherheit als Entscheidung der IP-Governance betrachten?

Sie sollten ELN-Sicherheit als Entscheidung der IP-Governance betrachten, da Ihr ELN wissenschaftliche Ideen mit Daten, Autoren, Methoden, Materialien, Ergebnissen, Genehmigungen und unterstützenden Dateien verknüpft. Schwache Zugriffskontrollen oder unvollständige Aufzeichnungen können wertvolles Know-how gefährden und Ihre Fähigkeit schwächen, den Entstehungsprozess der Arbeit Ihres Teams nachzuvollziehen.

Beginnen Sie damit, die Forschung zu identifizieren, deren Offenlegung, Veränderung, Verschlüsselung oder Löschung durch Angreifer oder Insider den größten Schaden anrichten würde. Berücksichtigen Sie dabei laufende Patentarbeiten, Plattformmethoden, negative Ergebnisse, Formulierungsdetails, Sequenzdaten, Prozessparameter, kundenfinanzierte Studien, unveröffentlichte Manuskripte, regulierte Aufzeichnungen sowie gegebenenfalls personenbezogene oder klinische Daten.

Verknüpfen Sie anschließend jede Bedrohung mit einer Kontrollmaßnahme und einem Nachweis, den Sie überprüfen können.

Enterprise ELN threat model: Connect each IP risk to a control

Risk scenario Control to require Evidence to test
An attacker compromises a user account SSO, enforced MFA, conditional access, session controls, least-privilege project access Login logs, session revocation test, project boundary test, failed-login alerts
Someone keeps broad access after a role change Joiner-mover-leaver workflow, role reviews, time-limited access Quarterly access review, role-change ticket, stale-access report
A departing worker or contractor takes IP Timed offboarding, export restrictions, download logging, manager-approved archive transfer Same-day deprovisioning test, bulk-export alert, token revocation record
An external collaborator sees too much Project-scoped guest access, expiry dates, separate workspaces, share reviews Guest-user inventory, expiry test, cross-project access test
Ransomware reaches primary systems and connected backups Segmented recovery copies, protected backup credentials, tested restore plan Recovery exercise, clean-restore evidence, documented RPO and RTO
An integration exposes more data than necessary Scoped service accounts, minimal API permissions, secret rotation, integration logs Token-scope test, revoked-token test, API activity review
A privileged administrator misuses access Separate admin roles, privileged access management, approval, immutable security logs Admin-action report, emergency-access test, separation-of-duties review
A provider outage or contract dispute blocks access Data export rights, readable archive format, transition support, recovery commitments Full export sample, archive retrieval test, exit clause, transition plan

Das NIST Cybersecurity Framework 2.0 bietet Ihnen eine nützliche Governance-Struktur: Govern, Identify, Protect, Detect, Respond und Recover. Nutzen Sie alle sechs Funktionen für Ihre ELN-Bewertung. Verschlüsselung und Zugriffskontrollen decken nur einen Teil der Entscheidung ab.

Welche Kontrollmechanismen sollte ein datensicheres ELN beinhalten?

Ein datensicheres ELN sollte Ihnen durchsetzbare Kontrollen für Identität, Autorisierung, Audit, Export, Integration, Aufbewahrung, Backup und Wiederherstellung bieten, die auf Ihre wertvollsten Forschungsworkflows abgestimmt sind.

Wie lässt sich geistiges Eigentum durch Zugriffskontrollen vor Diebstahl schützen?

Sie können den Diebstahl von geistigem Eigentum verhindern, indem Sie jedem Benutzer nur den für die aktuelle Arbeit erforderlichen Zugriff gewähren und diesen sofort entziehen, sobald er nicht mehr benötigt wird. Hier sind einige Funktionen, die zur Sicherung Ihrer Zugriffskontrollen beitragen können:

  • Single Sign-On über Ihren unternehmenseigenen oder institutionellen Identitätsanbieter.
  • Multifaktor-Authentifizierung, die durch Ihre Sicherheitsrichtlinien erzwungen werden kann.
  • Berechtigungen auf Projekt-, Gruppen-, Standort- und Rollenebene.
  • Getrennte Rechte für das Lesen, Bearbeiten, Signieren, Exportieren, Archivieren, Wiederherstellen und Verwalten von Datensätzen.
  • Zeitlich begrenzter Zugriff für Auftragnehmer, Gastwissenschaftler, CROs, Sponsoren und andere externe Kooperationspartner.
  • Schneller Widerruf von Sitzungen, Token und Konten.
  • Regelmäßige Überprüfung der Zugriffsberechtigungen durch den Projekt- oder Datenverantwortlichen.
  • Separate privilegierte Konten für die Administration.

Nutzen Sie das Prinzip der minimalen Rechtevergabe als Designregel. Die NIST-Richtlinien zur minimalen Rechtevergabe fordern Beschränkungen für Benutzer- und Systemzugriffe, einschließlich strengerer Kontrollen für privilegierte Konten. Wenn Ihr Labor mit elektronischen Aufzeichnungen arbeitet, die der FDA-Regulierung unterliegen, verweist die FDA Part 11-Richtlinie ebenfalls auf Zugriffsbeschränkungen und Autorisierungsprüfungen.

Stellen Sie außerdem sicher, dass Sie Berechtigungen entlang tatsächlicher Forschungsgrenzen gestalten. Ein Analyst in einer zentralen Einrichtung benötigt möglicherweise Zugriff auf Anfragen und Ergebnisse, ohne Einsicht in das vollständige Notizbuch des Sponsors. Ein CRO benötigt eventuell einen Arbeitsbereich für eine Studie, ohne Einblick in den Rest Ihrer Pipeline. Ein Plattformadministrator benötigt möglicherweise Rechte zur Systemkonfiguration, ohne routinemäßigen Zugriff auf sensible experimentelle Inhalte.

SciSure
Need to define secure access across researchers, administrators, and external collaborators?
Talk to a SciSure specialist about mapping roles, permissions, SSO, audit trails, and deployment controls to your enterprise lab.
Request a demo

Wie lassen sich unbefugte Exporte und Datensatzänderungen erkennen?

Sie können unbefugte Aktivitäten erkennen, indem Sie risikoreiche Aktionen protokollieren, diese Ereignisse überprüfen und Warnmeldungen für Muster einrichten, die auf Diebstahl oder Sabotage hindeuten könnten. Ihr Audit-Umfang sollte Folgendes abdecken:

  • Erfolgreiche und fehlgeschlagene Anmeldungen.
  • Änderungen an Berechtigungen und Rollen.
  • Gasteinladungen und externe Freigaben.
  • Massen-Downloads und Notebook-Exporte.
  • API-Aufrufe und Aktivitäten von Dienstkonten.
  • Erstellung, Änderung, Löschung, Wiederherstellung, Signierung und Archivierung von Datensätzen.
  • Änderungen an Audit- und Aufbewahrungseinstellungen.
  • Privilegierter Support- oder Administratorzugriff.

Stellen Sie sicher, dass Ihr Sicherheitsteam relevante Ereignisse in ein SIEM oder einen anderen überwachten Protokollspeicher exportieren kann. Fragen Sie den Anbieter, welche Ereignisse das ELN erfasst, wie schnell die Plattform Ereignisse bereitstellt, wie lange die Plattform jedes Ereignis speichert und ob ein privilegierter Benutzer den Ereignisverlauf ändern oder unterdrücken kann.

Für regulierte Datensätze beschreibt die FDA-Richtlinie sichere, computergenerierte und zeitgestempelte Audit-Trails, mit denen Sie Aktivitäten zur Erstellung, Änderung und Löschung nachvollziehen können. Wenden Sie diesen Test auf die Nachvollziehbarkeit auch bei Ihren wertvollen Forschungsdaten an, selbst wenn der Workflow nicht unter Part 11 fällt.

Wie sollten ELN-Integrationen und KI-Funktionen abgesichert werden?

Sie sollten Integrationen und KI-Funktionen absichern, indem Sie den Datenzugriff einschränken, Dienstidentitäten trennen, Datenflüsse überprüfen und jede Verbindung als Teil Ihres ELN-Bedrohungsmodells testen. Dokumentieren Sie für jede API, jeden Instrumenten-Connector, jede Analyse-Pipeline, jedes Marketplace-Add-on und jede KI-Funktion:

  • Welche Projekte, Datensätze, Dateien und Metadaten die Verbindung lesen kann.
  • Welche Felder oder Datensätze die Verbindung erstellen, ändern oder löschen kann.
  • Wohin die Verbindung Daten sendet oder zwischenspeichert.
  • Wie lange der jeweilige verbundene Dienst Daten speichert.
  • Ob ein Anbieter Ihre Prompts, Outputs oder Forschungsdaten für das Modelltraining verwendet.
  • Welche Unterauftragsverarbeiter Daten erhalten können.
  • Wie Sie Anmeldedaten rotieren und Zugriffe entziehen.
  • Welche Protokolle es Ihnen ermöglichen, jede automatisierte Aktion nachzuvollziehen.

Die API-Sicherheitsrichtlinien von OWASP heben fehlerhafte Autorisierung auf Objektebene, fehlerhafte Authentifizierung und Autorisierung auf Objekteigenschaftsebene als wesentliche API-Risiken hervor. Integrieren Sie API-Autorisierungstests in Ihren Proof of Concept, anstatt Integrationen als Konfigurationsaufgabe nach dem Kauf zu betrachten.

Wie sollten Sie Forschungsdaten schützen, wenn jemand das Unternehmen verlässt?

Sie können Forschungsdaten beim Offboarding schützen, indem Sie Eigentumsrechte übertragen, Aufzeichnungen sichern und am letzten Arbeitstag des Mitarbeiters sämtliche Zugriffswege entfernen. Erstellen Sie ein einheitliches Offboarding-Runbook für HR, den Forschungsverantwortlichen, IT, Informationssicherheit, Rechtsabteilung und Qualitätssicherung. Das Runbook sollte Ihrem Team folgende Anweisungen geben:

  • SSO-Zugriff und aktive Sitzungen deaktivieren.
  • API-Token, mobile Sitzungen und lokale Synchronisationszugriffe widerrufen.
  • Eigentumsrechte für Notizbücher, Projekte, Protokolle, Proben und Integrationen übertragen.
  • Signierte oder abgeschlossene Aufzeichnungen bewahren, ohne die Urheberschaft oder Historie zu verändern.
  • Kürzliche Exporte, Gasteinladungen und ungewöhnliche Zugriffe überprüfen.
  • Den Benutzer aus externen Arbeitsbereichen und geteilten Projekten entfernen.
  • Die Identitätsreferenz beibehalten, die historische Audit-Trails nachvollziehbar macht.
  • Alle Anforderungen zur Aufbewahrung aufgrund von rechtlichen Halteanordnungen, Patenten, Förderungen, Qualitätsvorgaben oder Sponsorenvorgaben dokumentieren.

Ein ELN kann IP-Diebstahl nicht ohne weitere Kontrollmechanismen verhindern. Kombinieren Sie Plattformkontrollen mit Arbeitsvertragsbedingungen, Datenklassifizierung, DLP, Endpunktsicherheit, Sicherheitsüberwachung, Verantwortlichkeit der Führungskräfte und einem schnellen Offboarding-Prozess.

SciSure
Protecting high-value research across sites, teams, and external partners?
Talk to a SciSure specialist about access boundaries, audit evidence, deployment choices, and connected ELN and LIMS workflows.
Request a demo

Was sollte Ihre ELN-Backup-Lösung schützen?

Ihre ELN-Backup-Lösung sollte den vollständigen Forschungsdatensatz schützen und Ihnen eine erprobte Methode bieten, um nach Löschung, Datenbeschädigung, Ransomware, Infrastrukturausfällen oder Anbieterwechseln einen nutzbaren Kontext wiederherzustellen. Ein einfacher Export als PDF oder Anhang mag zwar das Lesen ermöglichen, reicht jedoch oft nicht aus, um ein betriebsfähiges System wiederherzustellen. Definieren Sie die Datenobjekte und Beziehungen, die Ihr Wiederherstellungsplan benötigt.

ELN backup scope: How to preserve the complete research record

Data or configuration Why you need the data after recovery Restore test
Experiments, notes, tables, and attachments You need the scientific record and supporting raw files Open a restored experiment and every linked file
Metadata, project structure, and search indexes You need to find records by program, study, author, date, sample, and status Run a set of known searches after restore
Samples, inventory, barcodes, and lineage You need to connect each result to the materials that produced the result Trace a result back to sample and storage history
Protocol and template versions You need to reconstruct the method in use at the time of work Open the exact historical version linked to an experiment
Signatures, witnesses, timestamps, and record status You need to preserve approval and completion context Verify signature meaning and locked status
Audit trails and version history You need to reconstruct who changed what and when Compare a restored change history with a known source record
Roles, permissions, and identity references You need to restore access boundaries without granting excess access Test representative researcher, reviewer, guest, and administrator accounts
Retention, archive, and deletion rules You need to preserve governance after recovery Confirm an archived record and the applicable retention behavior
Integration configuration and service identities You need to restart controlled data flows without exposing credentials Reconnect one staged integration with a rotated secret

Legen Sie ein Recovery Point Objective (RPO) fest, das definiert, wie viel aktuelle Arbeit Sie verlieren dürfen, sowie ein Recovery Time Objective (RTO), das festlegt, wie lange Ihre Einrichtung ohne das ELN arbeiten kann. Lassen Sie sich beide Ziele vom Anbieter im Vertrag oder in der Leistungsbeschreibung zusichern. Führen Sie anschließend einen realistischen Wiederherstellungstest durch, anstatt sich auf die Backup-Häufigkeit als Nachweis für die Wiederherstellbarkeit zu verlassen.

Der Ransomware-Leitfaden der CISA empfiehlt Offline-Backups, Verschlüsselung sowie regelmäßige Tests der Verfügbarkeit und Integrität, da Ransomware erreichbare Backups verschlüsseln oder löschen kann. Fragen Sie bei einem cloudbasierten ELN nach, wie der Anbieter Backup-Zugangsdaten und Wiederherstellungskopien von der Produktionsumgebung isoliert. Kombinieren Sie die vom Anbieter verwaltete Wiederherstellung mit einer vom Kunden kontrollierten Kontinuitätskopie oder einem getesteten Exportweg, wenn Ihre Risikobewertung eine Unabhängigkeit vom Anbieter erfordert.

Ihr Plan zur Vermeidung von Datenverlusten sollte auch alltägliche Fehler abdecken: versehentliches Löschen, eine defekte Integration, eine fehlerhafte Massenbearbeitung, ein ausgeschiedener Projektverantwortlicher, ein Fehler bei der Aufbewahrung oder ein nicht lesbarer historischer Export. Die Vermeidung von Datenverlusten in einem ELN erfordert Versionierung, Archivkontrollen, Backups, getestete Wiederherstellungen und nutzbare Exporte.

Wie unterscheiden sich cloudbasierte, Private-Cloud- und On-Premises-ELNs?

Wählen Sie das Hosting-Modell, das Ihnen das richtige Gleichgewicht zwischen Sicherheitsbetrieb, Datenspeicherort, Netzwerkkontrolle, Update-Management, Validierung, Ausfallsicherheit und internem Personal bietet. Jede dieser Optionen schafft ein anderes Betriebsmodell, und Ihre Entscheidungen bei Konfiguration und Personal bestimmen das endgültige Risiko. Zum Beispiel:

  • Ein cloudbasiertes ELN kann den Infrastrukturaufwand reduzieren und Sicherheitsupdates beschleunigen.
  • Eine Private-Cloud-Bereitstellung kann dedizierte Ressourcen, regionale Auswahlmöglichkeiten und Netzwerkeinschränkungen bieten.
  • Ein On-Premises-ELN kann Ihrem IT-Team die direkte Kontrolle über die Infrastruktur und die lokale Datenspeicherung geben.

Enterprise ELN hosting comparison: match control to operating capacity

Hosting model Security and resilience advantages Enterprise concerns to test
Vendor-managed cloud The provider manages platform infrastructure, patching, availability, and service backups Tenant isolation, data region, SSO and MFA, provider support access, subprocessor list, log access, RPO/RTO, export rights, incident notification
Private cloud or dedicated environment You can add network restrictions and stronger environment separation while retaining managed infrastructure Responsibility split, private connectivity, key management, staging, validation, update cadence, disaster recovery region, cost and capacity
On-premise Your IT team controls servers, networks, storage, access paths, and deployment timing Patch speed, specialist staffing, 24/7 monitoring, backup isolation, secondary site, restore testing, upgrade support, capacity, physical security

Verwenden Sie den Hosting-Standort nicht als Indikator für die Sicherheitsreife. Fragen Sie, wer die einzelnen Ebenen patcht, wer Warnmeldungen überwacht, wer die Backup-Zugangsdaten besitzt, wer auf Produktionsdaten zugreifen kann, wer Wiederherstellungsübungen durchführt und wer bei einem Vorfall um 02:00 Uhr nachts reagiert.

SciSure bietet Cloud-, Private-Cloud- und On-Premises-Hostingan, sodass Sie die Bereitstellung auf Ihre IT-Richtlinien, regionalen Anforderungen, Identitätsarchitektur, Update-Prozesse und internen Betriebskapazitäten abstimmen können.

Wer sind die wichtigsten Anbieter von ELN-Lösungen für Unternehmenslabore?

Eine praxisnahe Shortlist für Unternehmen umfasst SciSure, Benchling, Revvity Signals Notebook, Dotmatics ELN und IDBS E-WorkBook. Ihre endgültige Auswahl sollte Ihre wissenschaftlichen Disziplinen, den regulatorischen Rahmen, das Kooperationsmodell, die Bereitstellungsrichtlinien, die Integrationsarchitektur sowie die Anforderungen an die Wiederherstellung berücksichtigen. Dies ist ein Ausgangspunkt für Ihre Due-Diligence-Prüfung, aber stellen Sie sicher, dass jeder Anbieter die Kontrollen für Ihre gewählte Edition, das Hosting-Modell, die Region und den Vertrag nachweist.

Enterprise ELN provider comparison: Public security signals and questions to verify

ELN provider Public enterprise and security signals What you should verify for your deployment
SciSure Connected ELN, LIMS, and lab operations workflows; role-based access; tamper-proof audit trails; encryption; SSO and identity management; cloud, private-cloud, and on-premises choices; configurable retention Identity-provider support in your selected hosting model, permission depth, export and admin logging, support access, recovery targets, retention setup, complete migration format
Benchling Cloud R&D platform; SAML SSO; encryption at rest and in transit; controlled and audited support access; ISO 27001 and SOC 2 Type 2; redundant storage and backup layers Data region, tenant and project boundaries, audit event coverage, customer export, point-in-time recovery process, AI feature settings, support-access evidence
Revvity Signals Notebook Cloud-native ELN; granular access; audit trails; AES-256 encryption; data segregation; SOC 2 Type 2; published eight-hour backup cycle SaaS or private-cloud edition, identity lifecycle, guest access, recovery targets, restore testing, data export, validation release process, AI and analytics data flows
Dotmatics ELN Multi-site and multi-team ELN; granular permissions for internal and CRO collaboration; audit trails; electronic signatures; AES-256 and TLS 1.2; ISO 27001; data-residency options Tenancy and deployment architecture, permission model, admin and export logs, backup isolation, restore commitments, API scopes, migration and archive completeness
IDBS E-WorkBook Enterprise ELN and workflow platform; GxP and Part 11 support; cloud and on-premises use; isolated collaboration workspaces, access controls, version history, and PDF archive options Current product and deployment roadmap, SSO and offboarding, workspace isolation, audit and export coverage, backup and recovery, long-term archive and migration route

Sicherheitszertifizierungen helfen Ihnen bei der Bewertung des Managementsystems eines Anbieters und bieten eine unabhängige Bestätigung. Bedenken Sie jedoch, dass eine Zertifizierung allein nicht belegen kann, dass Ihre gewählte Konfiguration, Berechtigungen, Integrationen, Backups und Betriebsabläufe Ihre Forschung schützen. Überprüfen Sie unbedingt den Geltungsbereich der Zertifizierung und testen Sie anschließend die Produktkontrollen.

Welche Nachweise sollten Sie von jedem ELN-Anbieter anfordern?

Fordern Sie aktuelle, bereichsspezifische Nachweise an, mit denen Ihre Teams für Informationssicherheit, IT, Datenschutz, Recht, Qualitätssicherung und Forschung die einzelnen Angaben überprüfen können. Fragen Sie nach:

  • Aktuelles ISO-Zertifikat inklusive Geltungsbereich, SOC-Bericht (sofern verfügbar) sowie eine Zusammenfassung des letzten Penetrationstests unter Geheimhaltungsvereinbarung (NDA).
  • Sicherheitsarchitektur und Modell der geteilten Verantwortung für Ihre gewählte Bereitstellung.
  • Datenflussdiagramm, Hosting-Regionen, Regionen für die Notfallwiederherstellung (Disaster Recovery) und Liste der Unterauftragsverarbeiter.
  • Verschlüsselungsansatz und Verantwortlichkeiten für das Schlüsselmanagement.
  • Kontrollen für SSO, MFA, Rollen, Gäste, Administratoren und Dienstkonten.
  • Katalog der Audit-Ereignisse, Aufbewahrungsfristen, Exportmethoden und Integrationswege für SIEM.
  • Backup-Architektur, RPO, RTO, Aufbewahrung, Isolierung und Nachweise über kürzlich durchgeführte Wiederherstellungstests.
  • Prozess für die Reaktion auf Sicherheitsvorfälle, Kontrollen für den Support-Zugriff und vertragliche Benachrichtigungsfristen.
  • Datenaufbewahrung, rechtliche Aufbewahrungspflichten (Legal Hold), Rückgabe, Löschung, Archivierung und Prozess beim Anbieterwechsel.
  • API-Autorisierung, Geheimnisverwaltung (Secret Management), Ratenbegrenzungen und Kontrollen für verbundene Dienste.
  • Datennutzung durch KI-Funktionen, Aufbewahrung, Training, Opt-out-Optionen, Protokollierung und Bedingungen für Unterauftragsverarbeiter.
  • Ein Migrationsplan, der Anhänge, Metadaten, Links, Identitäten, Signaturen und die Audit-Historie bewahrt.

Was sollten Sie bei einem Proof of Concept für ein Enterprise-ELN testen?

Testen Sie die Sicherheitslücken, die das ELN abdecken muss, sowie die wissenschaftlichen Arbeitsabläufe, die Ihre Teams benötigen. Hier sind einige Beispiele für Szenarien, die Sie durchführen könnten:

  • Geben Sie einem Wissenschaftler Zugriff auf ein Projekt und bestätigen Sie, dass Suche, API, Export und direkte Links keine Informationen aus anderen Projekten preisgeben.
  • Laden Sie einen externen Mitarbeiter ein, legen Sie ein Ablaufdatum fest und bestätigen Sie, dass der Zugriff ohne manuelle Bereinigung endet.
  • Weisen Sie einem Benutzer eine neue Rolle zu und bestätigen Sie, dass die alten Berechtigungen entzogen werden.
  • Deaktivieren Sie einen Benutzer in Ihrem Identitätsanbieter und messen Sie die Zeit bis zum Widerruf von Sitzung und Token.
  • Exportieren Sie ein großes Notizbuch oder einen Datensatz und bestätigen Sie, dass das ELN das erwartete Protokoll und die entsprechende Warnung erstellt.
  • Ändern und wiederherstellen Sie einen Datensatz und überprüfen Sie anschließend Versionsverlauf, Urheberschaft, Zeitstempel, Signaturen und Audit-Nachweise.
  • Stellen Sie ein repräsentatives Experiment mit Anhängen, Probenverknüpfungen, Protokollversion, Berechtigungen und Audit-Historie wieder her.
  • Verbinden Sie eine Staging-Integration mit minimalem Umfang und bestätigen Sie, dass ein widerrufenes Token jeden Aufruf stoppt.
  • Erstellen Sie einen vollständigen Kundenexport und bestätigen Sie, dass ein unabhängiger Benutzer die erwarteten Datensätze finden und lesen kann.
  • Simulieren Sie eine Eskalation beim Anbieter und bestätigen Sie die Identität des Supports, die Genehmigung, die Protokollierung und die Kommunikationsschritte.

Wie unterstützt SciSure die Sicherheit und Kontinuität von Enterprise-ELNs?

SciSure bietet Ihnen eine vernetzte ELN- und LIMS-Umgebung mit Zugriffskontrollen, Revisionssicherheit, flexiblen Bereitstellungsoptionen, Identitätsintegration, Aufbewahrungsrichtlinien und Backup-Funktionen, die Sie direkt auf Ihr unternehmensweites Sicherheitsprogramm abstimmen können.

Wenn Sie SciSure für Ihre IT-Umgebung evaluieren, testen Sie diese Funktionen anhand Ihres eigenen Bedrohungsmodells:

  • Rollenbasierte Zugriffskontrolle für Forschungs- und Verwaltungsbereiche.
  • Manipulationssichere Audit-Protokolle zur Nachvollziehbarkeit.
  • Verschlüsselung für Forschungsdaten.
  • Integration von SSO und Identitätsmanagement.
  • Konfigurierbare Richtlinien zur Datenaufbewahrung.
  • Hochverfügbare Infrastruktur.
  • Bereitstellungsoptionen für Cloud, Private Cloud und On-Premises.
  • Offene APIs und ein SDK für kontrollierte Integrationen.

Nutzen Sie die vernetzte Plattform, um unkontrollierte Kopien zu reduzieren und den Forschungskontext zu wahren. Zum Beispiel das SciSure ELN verknüpft Experimentdokumentationen, Vorlagen, Versionskontrolle, Genehmigungen, Proben, Inventar, Dateien und prüfungsrelevante Aufzeichnungen. Diese Struktur hilft Ihnen dabei, sensible Forschungsdaten innerhalb eines gesteuerten Workflows zu halten, anstatt den Kontext über Notizbücher, Tabellenkalkulationen, E-Mails und freigegebene Laufwerke zu verteilen.
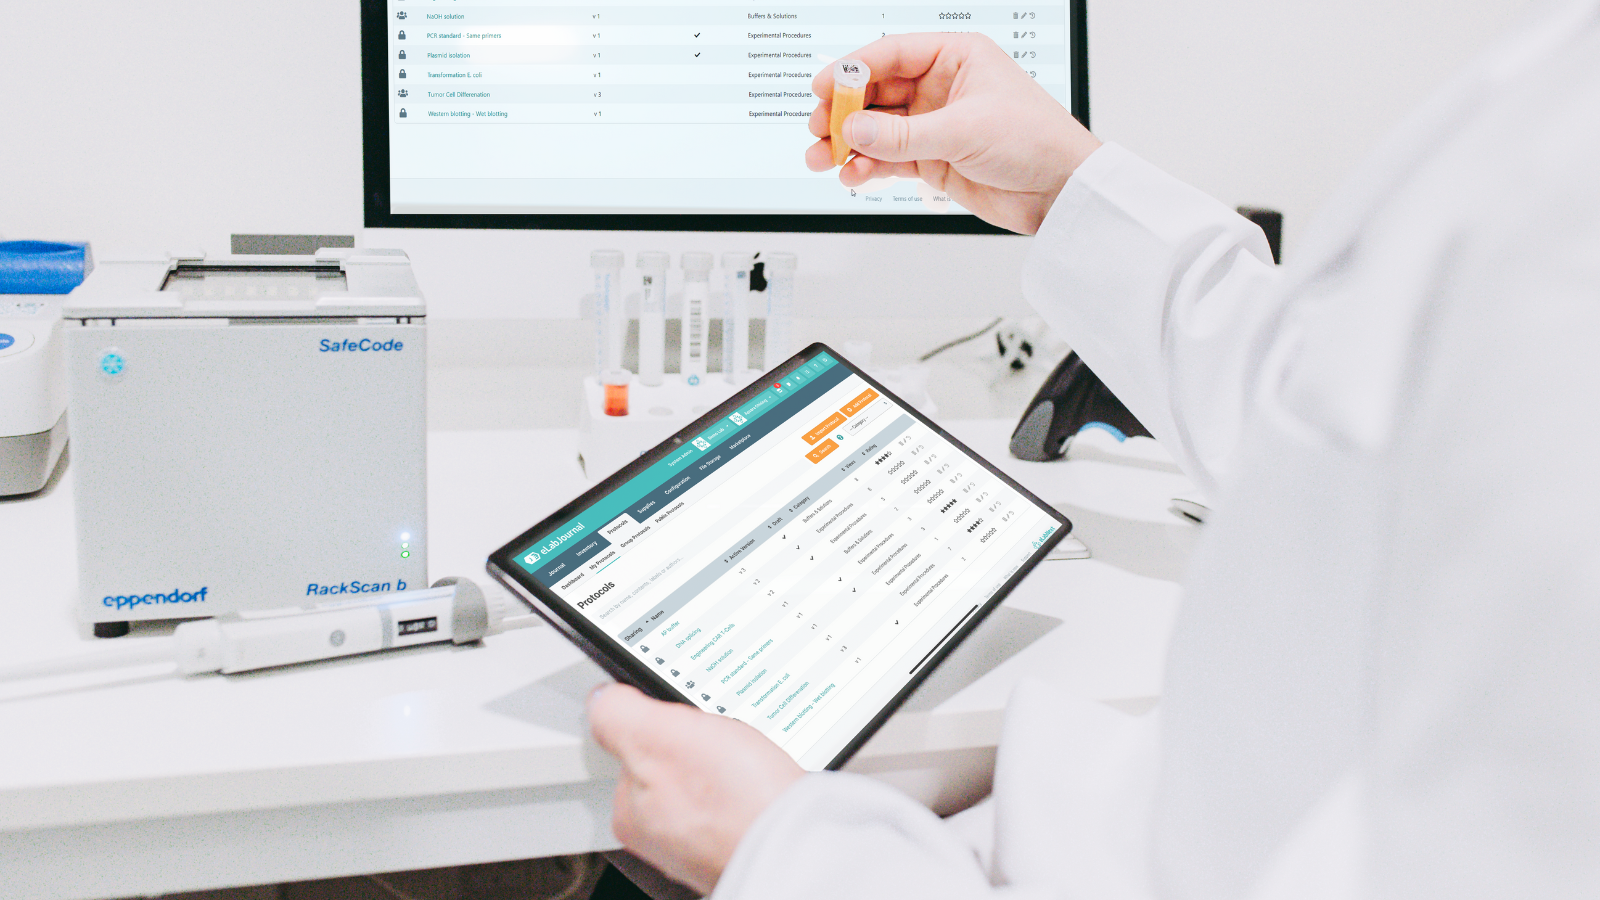
Experimental templates on the SciSure ELN

Für die Kontinuitätsplanung bieten die Hosting-Optionen von SciSure Hochverfügbarkeit und Backups für Cloud-Bereitstellungen, dedizierte Ressourcen und Identitätsanbieter-Integration für die Private Cloud sowie lokale Datenkontrolle für den On-Premises-Einsatz. Stellen Sie sicher, dass Sie die genauen Vereinbarungen zu Wiederherstellung, Aufbewahrung, Region, Support-Zugriff und Export für die von Ihnen gewählte Bereitstellung prüfen.

Für die IP-Governance können Sie Berechtigungen projekt- und mitarbeiterbezogen vergeben, Experimente mit Proben und Protokollen verknüpfen, risikoreiche Exporte überprüfen, die Audit-Historie bewahren und Ihr Exit-Archiv testen.

Wie hat das Institut Pasteur die Auswahl eines ELN in eine erfolgreiche Einführung verwandelt?

Das Institut Pasteur hat eine komplexe, institutsweite ELN-Entscheidung in eine gemeinsame Wahl verwandelt, die rechtliche und datenschutzrechtliche Anforderungen mit den täglichen Bedürfnissen der Wissenschaftler in Einklang brachte. Ursprünglich suchte das Team nach einem elektronischen Laborbuch- und Probenverwaltungssystem, das jede Forschungseinheit unterstützen konnte, ohne dabei unterschiedliche wissenschaftliche Teams in denselben starren Workflow zu zwingen.

Bevor diese Entscheidung getroffen wurde, prüfte das Institut Pasteur mehr als 20 ELN- und Probenverfolgungslösungen. Nach einer formellen Ausschreibung blieben von sieben Bewerbern zwei Proofs of Concept übrig, und Wissenschaftler aus rund 50 Einheiten trafen die endgültige Entscheidung. Durch diese breite Beteiligung hatten die zukünftigen Nutzer der Plattform ein echtes Mitspracherecht, während rechtliche Aspekte und die Datensicherheit bei der Bewertung im Mittelpunkt blieben.

Mit der Wahl von SciSure begann das nächste Kapitel. Ein dediziertes IT-Team führte die Plattform in vier Wellen ein. Durch Präsentationen, Besprechungen, Workshops und monatliche Schulungen konnte jede Einheit das System in einem angemessenen Tempo übernehmen. Dieser phasenweise Rollout gab den Wissenschaftlern Zeit, ihre laufenden Arbeiten in das ELN zu übertragen, neue Arbeitsabläufe zu erlernen und Unterstützung anzufordern, ohne den Forschungsbetrieb am Institut zu stören.

A digital transformation at Institut Pasteur

Mit zunehmender Akzeptanz führte das Institut Pasteur Protokolle, Experimente, Proben und begleitende Aufzeichnungen in einem vernetzten Forschungszentrum zusammen. Wissenschaftler profitierten von einer klareren Nachvollziehbarkeit ihrer täglichen Arbeit, während Forschungseinheiten eine zuverlässigere Methode erhielten, um Wissen auszutauschen und den Zugriff auf Forschungsergebnisse langfristig zu sichern.

Für Ihre Einrichtung beginnt die Lektion mit der Beteiligung. Geben Sie IT, Rechtsabteilung, Sicherheitsexperten und Wissenschaftlern eine bedeutende Rolle bei der Auswahl. Unterstützen Sie den Rollout anschließend in Wellen, damit jedes Team Vertrauen in das System aufbauen kann. Diese Kombination hilft Ihnen, sensible Forschungsergebnisse zu schützen und gleichzeitig die Abhängigkeit von Papiernotizen, privaten Laufwerken, Tabellenkalkulationen und unkontrollierten Dateiübertragungen zu verringern, die außerhalb Ihres ELN Sicherheitslücken schaffen.

SciSure
Ready to compare your ELN security requirements against a live enterprise workflow?
Book a SciSure demo focused on IP protection, identity, audit evidence, backup, recovery, hosting, and migration
Talk to a specialist

FAQs: Welche Fragen sollten Sie zur ELN-Sicherheit stellen?

Diese Fragen helfen Ihnen zu verstehen, wie das ELN unbefugten Zugriff verhindert, vertrauenswürdige Aufzeichnungen bewahrt, riskante Aktivitäten erkennt, Daten vollständig wiederherstellt und Ihren Exit-Plan unterstützt.

Was ist ein datensicheres ELN?

Ein datensicheres ELN nutzt eine starke Identitätsverwaltung, Berechtigungen nach dem Prinzip der minimalen Rechtevergabe, Verschlüsselung, geschützte Audit-Trails, überwachte Exporte, resiliente Backups, getestete Wiederherstellungsprozesse und eine geregelte Datenaufbewahrung, um Ihre Forschung vor unbefugter Offenlegung, Veränderung, Zerstörung und Verlust zu schützen.

Kann ein Cloud-basiertes ELN geistiges Eigentum schützen?

Ja. Ein Cloud-basiertes ELN kann geistiges Eigentum schützen, wenn der Anbieter und Ihr Team eine strikte Mandantentrennung, Identitätskontrollen, Verschlüsselung, Überwachung, Backups, Incident-Response-Prozesse und vertragliche Datenrechte durchsetzen. Testen Sie diese Kontrollen in der von Ihnen gewählten Edition und Region.

Wie verhindert man Datenverlust in einem ELN?

Sie können Datenverlust verhindern, indem Sie Versionsverläufe, eingeschränkte Löschrechte, Archivierungskontrollen, resiliente Backups, isolierte Wiederherstellungskopien, vollständige Exporte, definierte RPO- und RTO-Ziele sowie regelmäßige Wiederherstellungstests kombinieren.

Was sollte eine ELN-Backup-Lösung beinhalten?

Eine ELN-Backup-Lösung sollte Experimente, Anhänge, Metadaten, Proben, Inventarbeziehungen, Protokoll- und Vorlagenversionen, Signaturen, Audit-Trails, Berechtigungen, Identitätsreferenzen, Archive, Aufbewahrungseinstellungen und einen getesteten Wiederherstellungsprozess umfassen.

Wer sind die wichtigsten Anbieter von ELN-Software?

Eine praxisorientierte Auswahl für Unternehmen umfasst SciSure, Benchling, Revvity Signals Notebook, Dotmatics ELN und IDBS E-WorkBook. Vergleichen Sie die spezifische Produktedition und Implementierung mit Ihren Anforderungen an Forschung, Sicherheit, Wiederherstellung, Integration, Compliance und Migration.

Kann ein ELN geistiges Eigentum vor Diebstahl schützen?

Ja, ein ELN kann das Risiko von IP-Diebstahl durch Least-Privilege-Zugriff, Projektgrenzen, Kontrollen für externe Mitarbeiter, Export-Protokollierung, Audit-Trails, schnelles Offboarding und sichere Integrationen verringern. Kombinieren Sie diese Funktionen mit Identitätssicherheit, DLP, Endpunktkontrollen, Überwachung, Verträgen, Schulungen und Incident-Response-Maßnahmen.

Wenn ein datensicheres ELN zu den Grundpfeilern Ihres Labors (oder Ihrer Labore) gehört, sind wir für Sie da. Kontaktieren Sie uns für eine kostenlose, unverbindliche Demo, um zu sehen, wie SciSure in Ihre wissenschaftlichen Arbeitsabläufe passt.

Mehr erfahren:

Ready to see SciSure in action?

Get a personalized demo and see how SciSure fits your lab's workflows.
Request demo

No commitment · Free consultation

Wenn Sie eine große Laboreinrichtung leiten, kann Ihr elektronisches Laborbuch (ELN) jahrelange experimentelle Nachweise, proprietäre Methoden, molekulare Designs, gescheiterte Ansätze, Probenhistorien, Partnerdaten sowie die Aufzeichnungen enthalten, die zukünftige Patente stützen. Ein kompromittiertes Konto, ein unkontrollierter Export, ein Ransomware-Vorfall oder eine fehlgeschlagene Wiederherstellung können diesen Wert gefährden und die laufende Forschung zum Stillstand bringen.

Das bedeutet: Für ein datensicheres ELN reicht ein Sicherheitszertifikat des Anbieters nicht aus. Sie müssen wissen, wer auf die einzelnen Projekte zugreifen kann, wie schnell Sie Zugriffsrechte entziehen können, welche Aktionen das System protokolliert, wie Ihr Backup- und Wiederherstellungsprozess funktioniert, wo Ihre Daten gespeichert sind, wie Support-Mitarbeiter auf Produktionsdaten zugreifen und wie Sie vollständige Datensätze abrufen können, falls Sie den Anbieter wechseln.

In diesem Beitrag vergleichen wir ELN-Anbieter im Hinblick auf diese unternehmensrelevanten Aspekte und bewerten Themen wie den Diebstahl geistigen Eigentums, Identitätskontrollen, Schutz vor Datenverlust, Backup-Unabhängigkeit, Wiederherstellungstests, Vor- und Nachteile von Cloud- gegenüber On-Premises-Lösungen, Due-Diligence-Prüfungen von Anbietern sowie Proof-of-Concept-Tests für Unternehmen.

Warum sollten Sie ELN-Sicherheit als Entscheidung der IP-Governance betrachten?

Sie sollten ELN-Sicherheit als Entscheidung der IP-Governance betrachten, da Ihr ELN wissenschaftliche Ideen mit Daten, Autoren, Methoden, Materialien, Ergebnissen, Genehmigungen und unterstützenden Dateien verknüpft. Schwache Zugriffskontrollen oder unvollständige Aufzeichnungen können wertvolles Know-how gefährden und Ihre Fähigkeit schwächen, den Entstehungsprozess der Arbeit Ihres Teams nachzuvollziehen.

Beginnen Sie damit, die Forschung zu identifizieren, deren Offenlegung, Veränderung, Verschlüsselung oder Löschung durch Angreifer oder Insider den größten Schaden anrichten würde. Berücksichtigen Sie dabei laufende Patentarbeiten, Plattformmethoden, negative Ergebnisse, Formulierungsdetails, Sequenzdaten, Prozessparameter, kundenfinanzierte Studien, unveröffentlichte Manuskripte, regulierte Aufzeichnungen sowie gegebenenfalls personenbezogene oder klinische Daten.

Verknüpfen Sie anschließend jede Bedrohung mit einer Kontrollmaßnahme und einem Nachweis, den Sie überprüfen können.

Enterprise ELN threat model: Connect each IP risk to a control

Risk scenario Control to require Evidence to test
An attacker compromises a user account SSO, enforced MFA, conditional access, session controls, least-privilege project access Login logs, session revocation test, project boundary test, failed-login alerts
Someone keeps broad access after a role change Joiner-mover-leaver workflow, role reviews, time-limited access Quarterly access review, role-change ticket, stale-access report
A departing worker or contractor takes IP Timed offboarding, export restrictions, download logging, manager-approved archive transfer Same-day deprovisioning test, bulk-export alert, token revocation record
An external collaborator sees too much Project-scoped guest access, expiry dates, separate workspaces, share reviews Guest-user inventory, expiry test, cross-project access test
Ransomware reaches primary systems and connected backups Segmented recovery copies, protected backup credentials, tested restore plan Recovery exercise, clean-restore evidence, documented RPO and RTO
An integration exposes more data than necessary Scoped service accounts, minimal API permissions, secret rotation, integration logs Token-scope test, revoked-token test, API activity review
A privileged administrator misuses access Separate admin roles, privileged access management, approval, immutable security logs Admin-action report, emergency-access test, separation-of-duties review
A provider outage or contract dispute blocks access Data export rights, readable archive format, transition support, recovery commitments Full export sample, archive retrieval test, exit clause, transition plan

Das NIST Cybersecurity Framework 2.0 bietet Ihnen eine nützliche Governance-Struktur: Govern, Identify, Protect, Detect, Respond und Recover. Nutzen Sie alle sechs Funktionen für Ihre ELN-Bewertung. Verschlüsselung und Zugriffskontrollen decken nur einen Teil der Entscheidung ab.

Welche Kontrollmechanismen sollte ein datensicheres ELN beinhalten?

Ein datensicheres ELN sollte Ihnen durchsetzbare Kontrollen für Identität, Autorisierung, Audit, Export, Integration, Aufbewahrung, Backup und Wiederherstellung bieten, die auf Ihre wertvollsten Forschungsworkflows abgestimmt sind.

Wie lässt sich geistiges Eigentum durch Zugriffskontrollen vor Diebstahl schützen?

Sie können den Diebstahl von geistigem Eigentum verhindern, indem Sie jedem Benutzer nur den für die aktuelle Arbeit erforderlichen Zugriff gewähren und diesen sofort entziehen, sobald er nicht mehr benötigt wird. Hier sind einige Funktionen, die zur Sicherung Ihrer Zugriffskontrollen beitragen können:

  • Single Sign-On über Ihren unternehmenseigenen oder institutionellen Identitätsanbieter.
  • Multifaktor-Authentifizierung, die durch Ihre Sicherheitsrichtlinien erzwungen werden kann.
  • Berechtigungen auf Projekt-, Gruppen-, Standort- und Rollenebene.
  • Getrennte Rechte für das Lesen, Bearbeiten, Signieren, Exportieren, Archivieren, Wiederherstellen und Verwalten von Datensätzen.
  • Zeitlich begrenzter Zugriff für Auftragnehmer, Gastwissenschaftler, CROs, Sponsoren und andere externe Kooperationspartner.
  • Schneller Widerruf von Sitzungen, Token und Konten.
  • Regelmäßige Überprüfung der Zugriffsberechtigungen durch den Projekt- oder Datenverantwortlichen.
  • Separate privilegierte Konten für die Administration.

Nutzen Sie das Prinzip der minimalen Rechtevergabe als Designregel. Die NIST-Richtlinien zur minimalen Rechtevergabe fordern Beschränkungen für Benutzer- und Systemzugriffe, einschließlich strengerer Kontrollen für privilegierte Konten. Wenn Ihr Labor mit elektronischen Aufzeichnungen arbeitet, die der FDA-Regulierung unterliegen, verweist die FDA Part 11-Richtlinie ebenfalls auf Zugriffsbeschränkungen und Autorisierungsprüfungen.

Stellen Sie außerdem sicher, dass Sie Berechtigungen entlang tatsächlicher Forschungsgrenzen gestalten. Ein Analyst in einer zentralen Einrichtung benötigt möglicherweise Zugriff auf Anfragen und Ergebnisse, ohne Einsicht in das vollständige Notizbuch des Sponsors. Ein CRO benötigt eventuell einen Arbeitsbereich für eine Studie, ohne Einblick in den Rest Ihrer Pipeline. Ein Plattformadministrator benötigt möglicherweise Rechte zur Systemkonfiguration, ohne routinemäßigen Zugriff auf sensible experimentelle Inhalte.

SciSure
Need to define secure access across researchers, administrators, and external collaborators?
Talk to a SciSure specialist about mapping roles, permissions, SSO, audit trails, and deployment controls to your enterprise lab.
Request a demo

Wie lassen sich unbefugte Exporte und Datensatzänderungen erkennen?

Sie können unbefugte Aktivitäten erkennen, indem Sie risikoreiche Aktionen protokollieren, diese Ereignisse überprüfen und Warnmeldungen für Muster einrichten, die auf Diebstahl oder Sabotage hindeuten könnten. Ihr Audit-Umfang sollte Folgendes abdecken:

  • Erfolgreiche und fehlgeschlagene Anmeldungen.
  • Änderungen an Berechtigungen und Rollen.
  • Gasteinladungen und externe Freigaben.
  • Massen-Downloads und Notebook-Exporte.
  • API-Aufrufe und Aktivitäten von Dienstkonten.
  • Erstellung, Änderung, Löschung, Wiederherstellung, Signierung und Archivierung von Datensätzen.
  • Änderungen an Audit- und Aufbewahrungseinstellungen.
  • Privilegierter Support- oder Administratorzugriff.

Stellen Sie sicher, dass Ihr Sicherheitsteam relevante Ereignisse in ein SIEM oder einen anderen überwachten Protokollspeicher exportieren kann. Fragen Sie den Anbieter, welche Ereignisse das ELN erfasst, wie schnell die Plattform Ereignisse bereitstellt, wie lange die Plattform jedes Ereignis speichert und ob ein privilegierter Benutzer den Ereignisverlauf ändern oder unterdrücken kann.

Für regulierte Datensätze beschreibt die FDA-Richtlinie sichere, computergenerierte und zeitgestempelte Audit-Trails, mit denen Sie Aktivitäten zur Erstellung, Änderung und Löschung nachvollziehen können. Wenden Sie diesen Test auf die Nachvollziehbarkeit auch bei Ihren wertvollen Forschungsdaten an, selbst wenn der Workflow nicht unter Part 11 fällt.

Wie sollten ELN-Integrationen und KI-Funktionen abgesichert werden?

Sie sollten Integrationen und KI-Funktionen absichern, indem Sie den Datenzugriff einschränken, Dienstidentitäten trennen, Datenflüsse überprüfen und jede Verbindung als Teil Ihres ELN-Bedrohungsmodells testen. Dokumentieren Sie für jede API, jeden Instrumenten-Connector, jede Analyse-Pipeline, jedes Marketplace-Add-on und jede KI-Funktion:

  • Welche Projekte, Datensätze, Dateien und Metadaten die Verbindung lesen kann.
  • Welche Felder oder Datensätze die Verbindung erstellen, ändern oder löschen kann.
  • Wohin die Verbindung Daten sendet oder zwischenspeichert.
  • Wie lange der jeweilige verbundene Dienst Daten speichert.
  • Ob ein Anbieter Ihre Prompts, Outputs oder Forschungsdaten für das Modelltraining verwendet.
  • Welche Unterauftragsverarbeiter Daten erhalten können.
  • Wie Sie Anmeldedaten rotieren und Zugriffe entziehen.
  • Welche Protokolle es Ihnen ermöglichen, jede automatisierte Aktion nachzuvollziehen.

Die API-Sicherheitsrichtlinien von OWASP heben fehlerhafte Autorisierung auf Objektebene, fehlerhafte Authentifizierung und Autorisierung auf Objekteigenschaftsebene als wesentliche API-Risiken hervor. Integrieren Sie API-Autorisierungstests in Ihren Proof of Concept, anstatt Integrationen als Konfigurationsaufgabe nach dem Kauf zu betrachten.

Wie sollten Sie Forschungsdaten schützen, wenn jemand das Unternehmen verlässt?

Sie können Forschungsdaten beim Offboarding schützen, indem Sie Eigentumsrechte übertragen, Aufzeichnungen sichern und am letzten Arbeitstag des Mitarbeiters sämtliche Zugriffswege entfernen. Erstellen Sie ein einheitliches Offboarding-Runbook für HR, den Forschungsverantwortlichen, IT, Informationssicherheit, Rechtsabteilung und Qualitätssicherung. Das Runbook sollte Ihrem Team folgende Anweisungen geben:

  • SSO-Zugriff und aktive Sitzungen deaktivieren.
  • API-Token, mobile Sitzungen und lokale Synchronisationszugriffe widerrufen.
  • Eigentumsrechte für Notizbücher, Projekte, Protokolle, Proben und Integrationen übertragen.
  • Signierte oder abgeschlossene Aufzeichnungen bewahren, ohne die Urheberschaft oder Historie zu verändern.
  • Kürzliche Exporte, Gasteinladungen und ungewöhnliche Zugriffe überprüfen.
  • Den Benutzer aus externen Arbeitsbereichen und geteilten Projekten entfernen.
  • Die Identitätsreferenz beibehalten, die historische Audit-Trails nachvollziehbar macht.
  • Alle Anforderungen zur Aufbewahrung aufgrund von rechtlichen Halteanordnungen, Patenten, Förderungen, Qualitätsvorgaben oder Sponsorenvorgaben dokumentieren.

Ein ELN kann IP-Diebstahl nicht ohne weitere Kontrollmechanismen verhindern. Kombinieren Sie Plattformkontrollen mit Arbeitsvertragsbedingungen, Datenklassifizierung, DLP, Endpunktsicherheit, Sicherheitsüberwachung, Verantwortlichkeit der Führungskräfte und einem schnellen Offboarding-Prozess.

SciSure
Protecting high-value research across sites, teams, and external partners?
Talk to a SciSure specialist about access boundaries, audit evidence, deployment choices, and connected ELN and LIMS workflows.
Request a demo

Was sollte Ihre ELN-Backup-Lösung schützen?

Ihre ELN-Backup-Lösung sollte den vollständigen Forschungsdatensatz schützen und Ihnen eine erprobte Methode bieten, um nach Löschung, Datenbeschädigung, Ransomware, Infrastrukturausfällen oder Anbieterwechseln einen nutzbaren Kontext wiederherzustellen. Ein einfacher Export als PDF oder Anhang mag zwar das Lesen ermöglichen, reicht jedoch oft nicht aus, um ein betriebsfähiges System wiederherzustellen. Definieren Sie die Datenobjekte und Beziehungen, die Ihr Wiederherstellungsplan benötigt.

ELN backup scope: How to preserve the complete research record

Data or configuration Why you need the data after recovery Restore test
Experiments, notes, tables, and attachments You need the scientific record and supporting raw files Open a restored experiment and every linked file
Metadata, project structure, and search indexes You need to find records by program, study, author, date, sample, and status Run a set of known searches after restore
Samples, inventory, barcodes, and lineage You need to connect each result to the materials that produced the result Trace a result back to sample and storage history
Protocol and template versions You need to reconstruct the method in use at the time of work Open the exact historical version linked to an experiment
Signatures, witnesses, timestamps, and record status You need to preserve approval and completion context Verify signature meaning and locked status
Audit trails and version history You need to reconstruct who changed what and when Compare a restored change history with a known source record
Roles, permissions, and identity references You need to restore access boundaries without granting excess access Test representative researcher, reviewer, guest, and administrator accounts
Retention, archive, and deletion rules You need to preserve governance after recovery Confirm an archived record and the applicable retention behavior
Integration configuration and service identities You need to restart controlled data flows without exposing credentials Reconnect one staged integration with a rotated secret

Legen Sie ein Recovery Point Objective (RPO) fest, das definiert, wie viel aktuelle Arbeit Sie verlieren dürfen, sowie ein Recovery Time Objective (RTO), das festlegt, wie lange Ihre Einrichtung ohne das ELN arbeiten kann. Lassen Sie sich beide Ziele vom Anbieter im Vertrag oder in der Leistungsbeschreibung zusichern. Führen Sie anschließend einen realistischen Wiederherstellungstest durch, anstatt sich auf die Backup-Häufigkeit als Nachweis für die Wiederherstellbarkeit zu verlassen.

Der Ransomware-Leitfaden der CISA empfiehlt Offline-Backups, Verschlüsselung sowie regelmäßige Tests der Verfügbarkeit und Integrität, da Ransomware erreichbare Backups verschlüsseln oder löschen kann. Fragen Sie bei einem cloudbasierten ELN nach, wie der Anbieter Backup-Zugangsdaten und Wiederherstellungskopien von der Produktionsumgebung isoliert. Kombinieren Sie die vom Anbieter verwaltete Wiederherstellung mit einer vom Kunden kontrollierten Kontinuitätskopie oder einem getesteten Exportweg, wenn Ihre Risikobewertung eine Unabhängigkeit vom Anbieter erfordert.

Ihr Plan zur Vermeidung von Datenverlusten sollte auch alltägliche Fehler abdecken: versehentliches Löschen, eine defekte Integration, eine fehlerhafte Massenbearbeitung, ein ausgeschiedener Projektverantwortlicher, ein Fehler bei der Aufbewahrung oder ein nicht lesbarer historischer Export. Die Vermeidung von Datenverlusten in einem ELN erfordert Versionierung, Archivkontrollen, Backups, getestete Wiederherstellungen und nutzbare Exporte.

Wie unterscheiden sich cloudbasierte, Private-Cloud- und On-Premises-ELNs?

Wählen Sie das Hosting-Modell, das Ihnen das richtige Gleichgewicht zwischen Sicherheitsbetrieb, Datenspeicherort, Netzwerkkontrolle, Update-Management, Validierung, Ausfallsicherheit und internem Personal bietet. Jede dieser Optionen schafft ein anderes Betriebsmodell, und Ihre Entscheidungen bei Konfiguration und Personal bestimmen das endgültige Risiko. Zum Beispiel:

  • Ein cloudbasiertes ELN kann den Infrastrukturaufwand reduzieren und Sicherheitsupdates beschleunigen.
  • Eine Private-Cloud-Bereitstellung kann dedizierte Ressourcen, regionale Auswahlmöglichkeiten und Netzwerkeinschränkungen bieten.
  • Ein On-Premises-ELN kann Ihrem IT-Team die direkte Kontrolle über die Infrastruktur und die lokale Datenspeicherung geben.

Enterprise ELN hosting comparison: match control to operating capacity

Hosting model Security and resilience advantages Enterprise concerns to test
Vendor-managed cloud The provider manages platform infrastructure, patching, availability, and service backups Tenant isolation, data region, SSO and MFA, provider support access, subprocessor list, log access, RPO/RTO, export rights, incident notification
Private cloud or dedicated environment You can add network restrictions and stronger environment separation while retaining managed infrastructure Responsibility split, private connectivity, key management, staging, validation, update cadence, disaster recovery region, cost and capacity
On-premise Your IT team controls servers, networks, storage, access paths, and deployment timing Patch speed, specialist staffing, 24/7 monitoring, backup isolation, secondary site, restore testing, upgrade support, capacity, physical security

Verwenden Sie den Hosting-Standort nicht als Indikator für die Sicherheitsreife. Fragen Sie, wer die einzelnen Ebenen patcht, wer Warnmeldungen überwacht, wer die Backup-Zugangsdaten besitzt, wer auf Produktionsdaten zugreifen kann, wer Wiederherstellungsübungen durchführt und wer bei einem Vorfall um 02:00 Uhr nachts reagiert.

SciSure bietet Cloud-, Private-Cloud- und On-Premises-Hostingan, sodass Sie die Bereitstellung auf Ihre IT-Richtlinien, regionalen Anforderungen, Identitätsarchitektur, Update-Prozesse und internen Betriebskapazitäten abstimmen können.

Wer sind die wichtigsten Anbieter von ELN-Lösungen für Unternehmenslabore?

Eine praxisnahe Shortlist für Unternehmen umfasst SciSure, Benchling, Revvity Signals Notebook, Dotmatics ELN und IDBS E-WorkBook. Ihre endgültige Auswahl sollte Ihre wissenschaftlichen Disziplinen, den regulatorischen Rahmen, das Kooperationsmodell, die Bereitstellungsrichtlinien, die Integrationsarchitektur sowie die Anforderungen an die Wiederherstellung berücksichtigen. Dies ist ein Ausgangspunkt für Ihre Due-Diligence-Prüfung, aber stellen Sie sicher, dass jeder Anbieter die Kontrollen für Ihre gewählte Edition, das Hosting-Modell, die Region und den Vertrag nachweist.

Enterprise ELN provider comparison: Public security signals and questions to verify

ELN provider Public enterprise and security signals What you should verify for your deployment
SciSure Connected ELN, LIMS, and lab operations workflows; role-based access; tamper-proof audit trails; encryption; SSO and identity management; cloud, private-cloud, and on-premises choices; configurable retention Identity-provider support in your selected hosting model, permission depth, export and admin logging, support access, recovery targets, retention setup, complete migration format
Benchling Cloud R&D platform; SAML SSO; encryption at rest and in transit; controlled and audited support access; ISO 27001 and SOC 2 Type 2; redundant storage and backup layers Data region, tenant and project boundaries, audit event coverage, customer export, point-in-time recovery process, AI feature settings, support-access evidence
Revvity Signals Notebook Cloud-native ELN; granular access; audit trails; AES-256 encryption; data segregation; SOC 2 Type 2; published eight-hour backup cycle SaaS or private-cloud edition, identity lifecycle, guest access, recovery targets, restore testing, data export, validation release process, AI and analytics data flows
Dotmatics ELN Multi-site and multi-team ELN; granular permissions for internal and CRO collaboration; audit trails; electronic signatures; AES-256 and TLS 1.2; ISO 27001; data-residency options Tenancy and deployment architecture, permission model, admin and export logs, backup isolation, restore commitments, API scopes, migration and archive completeness
IDBS E-WorkBook Enterprise ELN and workflow platform; GxP and Part 11 support; cloud and on-premises use; isolated collaboration workspaces, access controls, version history, and PDF archive options Current product and deployment roadmap, SSO and offboarding, workspace isolation, audit and export coverage, backup and recovery, long-term archive and migration route

Sicherheitszertifizierungen helfen Ihnen bei der Bewertung des Managementsystems eines Anbieters und bieten eine unabhängige Bestätigung. Bedenken Sie jedoch, dass eine Zertifizierung allein nicht belegen kann, dass Ihre gewählte Konfiguration, Berechtigungen, Integrationen, Backups und Betriebsabläufe Ihre Forschung schützen. Überprüfen Sie unbedingt den Geltungsbereich der Zertifizierung und testen Sie anschließend die Produktkontrollen.

Welche Nachweise sollten Sie von jedem ELN-Anbieter anfordern?

Fordern Sie aktuelle, bereichsspezifische Nachweise an, mit denen Ihre Teams für Informationssicherheit, IT, Datenschutz, Recht, Qualitätssicherung und Forschung die einzelnen Angaben überprüfen können. Fragen Sie nach:

  • Aktuelles ISO-Zertifikat inklusive Geltungsbereich, SOC-Bericht (sofern verfügbar) sowie eine Zusammenfassung des letzten Penetrationstests unter Geheimhaltungsvereinbarung (NDA).
  • Sicherheitsarchitektur und Modell der geteilten Verantwortung für Ihre gewählte Bereitstellung.
  • Datenflussdiagramm, Hosting-Regionen, Regionen für die Notfallwiederherstellung (Disaster Recovery) und Liste der Unterauftragsverarbeiter.
  • Verschlüsselungsansatz und Verantwortlichkeiten für das Schlüsselmanagement.
  • Kontrollen für SSO, MFA, Rollen, Gäste, Administratoren und Dienstkonten.
  • Katalog der Audit-Ereignisse, Aufbewahrungsfristen, Exportmethoden und Integrationswege für SIEM.
  • Backup-Architektur, RPO, RTO, Aufbewahrung, Isolierung und Nachweise über kürzlich durchgeführte Wiederherstellungstests.
  • Prozess für die Reaktion auf Sicherheitsvorfälle, Kontrollen für den Support-Zugriff und vertragliche Benachrichtigungsfristen.
  • Datenaufbewahrung, rechtliche Aufbewahrungspflichten (Legal Hold), Rückgabe, Löschung, Archivierung und Prozess beim Anbieterwechsel.
  • API-Autorisierung, Geheimnisverwaltung (Secret Management), Ratenbegrenzungen und Kontrollen für verbundene Dienste.
  • Datennutzung durch KI-Funktionen, Aufbewahrung, Training, Opt-out-Optionen, Protokollierung und Bedingungen für Unterauftragsverarbeiter.
  • Ein Migrationsplan, der Anhänge, Metadaten, Links, Identitäten, Signaturen und die Audit-Historie bewahrt.

Was sollten Sie bei einem Proof of Concept für ein Enterprise-ELN testen?

Testen Sie die Sicherheitslücken, die das ELN abdecken muss, sowie die wissenschaftlichen Arbeitsabläufe, die Ihre Teams benötigen. Hier sind einige Beispiele für Szenarien, die Sie durchführen könnten:

  • Geben Sie einem Wissenschaftler Zugriff auf ein Projekt und bestätigen Sie, dass Suche, API, Export und direkte Links keine Informationen aus anderen Projekten preisgeben.
  • Laden Sie einen externen Mitarbeiter ein, legen Sie ein Ablaufdatum fest und bestätigen Sie, dass der Zugriff ohne manuelle Bereinigung endet.
  • Weisen Sie einem Benutzer eine neue Rolle zu und bestätigen Sie, dass die alten Berechtigungen entzogen werden.
  • Deaktivieren Sie einen Benutzer in Ihrem Identitätsanbieter und messen Sie die Zeit bis zum Widerruf von Sitzung und Token.
  • Exportieren Sie ein großes Notizbuch oder einen Datensatz und bestätigen Sie, dass das ELN das erwartete Protokoll und die entsprechende Warnung erstellt.
  • Ändern und wiederherstellen Sie einen Datensatz und überprüfen Sie anschließend Versionsverlauf, Urheberschaft, Zeitstempel, Signaturen und Audit-Nachweise.
  • Stellen Sie ein repräsentatives Experiment mit Anhängen, Probenverknüpfungen, Protokollversion, Berechtigungen und Audit-Historie wieder her.
  • Verbinden Sie eine Staging-Integration mit minimalem Umfang und bestätigen Sie, dass ein widerrufenes Token jeden Aufruf stoppt.
  • Erstellen Sie einen vollständigen Kundenexport und bestätigen Sie, dass ein unabhängiger Benutzer die erwarteten Datensätze finden und lesen kann.
  • Simulieren Sie eine Eskalation beim Anbieter und bestätigen Sie die Identität des Supports, die Genehmigung, die Protokollierung und die Kommunikationsschritte.

Wie unterstützt SciSure die Sicherheit und Kontinuität von Enterprise-ELNs?

SciSure bietet Ihnen eine vernetzte ELN- und LIMS-Umgebung mit Zugriffskontrollen, Revisionssicherheit, flexiblen Bereitstellungsoptionen, Identitätsintegration, Aufbewahrungsrichtlinien und Backup-Funktionen, die Sie direkt auf Ihr unternehmensweites Sicherheitsprogramm abstimmen können.

Wenn Sie SciSure für Ihre IT-Umgebung evaluieren, testen Sie diese Funktionen anhand Ihres eigenen Bedrohungsmodells:

  • Rollenbasierte Zugriffskontrolle für Forschungs- und Verwaltungsbereiche.
  • Manipulationssichere Audit-Protokolle zur Nachvollziehbarkeit.
  • Verschlüsselung für Forschungsdaten.
  • Integration von SSO und Identitätsmanagement.
  • Konfigurierbare Richtlinien zur Datenaufbewahrung.
  • Hochverfügbare Infrastruktur.
  • Bereitstellungsoptionen für Cloud, Private Cloud und On-Premises.
  • Offene APIs und ein SDK für kontrollierte Integrationen.

Nutzen Sie die vernetzte Plattform, um unkontrollierte Kopien zu reduzieren und den Forschungskontext zu wahren. Zum Beispiel das SciSure ELN verknüpft Experimentdokumentationen, Vorlagen, Versionskontrolle, Genehmigungen, Proben, Inventar, Dateien und prüfungsrelevante Aufzeichnungen. Diese Struktur hilft Ihnen dabei, sensible Forschungsdaten innerhalb eines gesteuerten Workflows zu halten, anstatt den Kontext über Notizbücher, Tabellenkalkulationen, E-Mails und freigegebene Laufwerke zu verteilen.

Experimental templates on the SciSure ELN

Für die Kontinuitätsplanung bieten die Hosting-Optionen von SciSure Hochverfügbarkeit und Backups für Cloud-Bereitstellungen, dedizierte Ressourcen und Identitätsanbieter-Integration für die Private Cloud sowie lokale Datenkontrolle für den On-Premises-Einsatz. Stellen Sie sicher, dass Sie die genauen Vereinbarungen zu Wiederherstellung, Aufbewahrung, Region, Support-Zugriff und Export für die von Ihnen gewählte Bereitstellung prüfen.

Für die IP-Governance können Sie Berechtigungen projekt- und mitarbeiterbezogen vergeben, Experimente mit Proben und Protokollen verknüpfen, risikoreiche Exporte überprüfen, die Audit-Historie bewahren und Ihr Exit-Archiv testen.

Wie hat das Institut Pasteur die Auswahl eines ELN in eine erfolgreiche Einführung verwandelt?

Das Institut Pasteur hat eine komplexe, institutsweite ELN-Entscheidung in eine gemeinsame Wahl verwandelt, die rechtliche und datenschutzrechtliche Anforderungen mit den täglichen Bedürfnissen der Wissenschaftler in Einklang brachte. Ursprünglich suchte das Team nach einem elektronischen Laborbuch- und Probenverwaltungssystem, das jede Forschungseinheit unterstützen konnte, ohne dabei unterschiedliche wissenschaftliche Teams in denselben starren Workflow zu zwingen.

Bevor diese Entscheidung getroffen wurde, prüfte das Institut Pasteur mehr als 20 ELN- und Probenverfolgungslösungen. Nach einer formellen Ausschreibung blieben von sieben Bewerbern zwei Proofs of Concept übrig, und Wissenschaftler aus rund 50 Einheiten trafen die endgültige Entscheidung. Durch diese breite Beteiligung hatten die zukünftigen Nutzer der Plattform ein echtes Mitspracherecht, während rechtliche Aspekte und die Datensicherheit bei der Bewertung im Mittelpunkt blieben.

Mit der Wahl von SciSure begann das nächste Kapitel. Ein dediziertes IT-Team führte die Plattform in vier Wellen ein. Durch Präsentationen, Besprechungen, Workshops und monatliche Schulungen konnte jede Einheit das System in einem angemessenen Tempo übernehmen. Dieser phasenweise Rollout gab den Wissenschaftlern Zeit, ihre laufenden Arbeiten in das ELN zu übertragen, neue Arbeitsabläufe zu erlernen und Unterstützung anzufordern, ohne den Forschungsbetrieb am Institut zu stören.

A digital transformation at Institut Pasteur

Mit zunehmender Akzeptanz führte das Institut Pasteur Protokolle, Experimente, Proben und begleitende Aufzeichnungen in einem vernetzten Forschungszentrum zusammen. Wissenschaftler profitierten von einer klareren Nachvollziehbarkeit ihrer täglichen Arbeit, während Forschungseinheiten eine zuverlässigere Methode erhielten, um Wissen auszutauschen und den Zugriff auf Forschungsergebnisse langfristig zu sichern.

Für Ihre Einrichtung beginnt die Lektion mit der Beteiligung. Geben Sie IT, Rechtsabteilung, Sicherheitsexperten und Wissenschaftlern eine bedeutende Rolle bei der Auswahl. Unterstützen Sie den Rollout anschließend in Wellen, damit jedes Team Vertrauen in das System aufbauen kann. Diese Kombination hilft Ihnen, sensible Forschungsergebnisse zu schützen und gleichzeitig die Abhängigkeit von Papiernotizen, privaten Laufwerken, Tabellenkalkulationen und unkontrollierten Dateiübertragungen zu verringern, die außerhalb Ihres ELN Sicherheitslücken schaffen.

SciSure
Ready to compare your ELN security requirements against a live enterprise workflow?
Book a SciSure demo focused on IP protection, identity, audit evidence, backup, recovery, hosting, and migration
Talk to a specialist

FAQs: Welche Fragen sollten Sie zur ELN-Sicherheit stellen?

Diese Fragen helfen Ihnen zu verstehen, wie das ELN unbefugten Zugriff verhindert, vertrauenswürdige Aufzeichnungen bewahrt, riskante Aktivitäten erkennt, Daten vollständig wiederherstellt und Ihren Exit-Plan unterstützt.

Was ist ein datensicheres ELN?

Ein datensicheres ELN nutzt eine starke Identitätsverwaltung, Berechtigungen nach dem Prinzip der minimalen Rechtevergabe, Verschlüsselung, geschützte Audit-Trails, überwachte Exporte, resiliente Backups, getestete Wiederherstellungsprozesse und eine geregelte Datenaufbewahrung, um Ihre Forschung vor unbefugter Offenlegung, Veränderung, Zerstörung und Verlust zu schützen.

Kann ein Cloud-basiertes ELN geistiges Eigentum schützen?

Ja. Ein Cloud-basiertes ELN kann geistiges Eigentum schützen, wenn der Anbieter und Ihr Team eine strikte Mandantentrennung, Identitätskontrollen, Verschlüsselung, Überwachung, Backups, Incident-Response-Prozesse und vertragliche Datenrechte durchsetzen. Testen Sie diese Kontrollen in der von Ihnen gewählten Edition und Region.

Wie verhindert man Datenverlust in einem ELN?

Sie können Datenverlust verhindern, indem Sie Versionsverläufe, eingeschränkte Löschrechte, Archivierungskontrollen, resiliente Backups, isolierte Wiederherstellungskopien, vollständige Exporte, definierte RPO- und RTO-Ziele sowie regelmäßige Wiederherstellungstests kombinieren.

Was sollte eine ELN-Backup-Lösung beinhalten?

Eine ELN-Backup-Lösung sollte Experimente, Anhänge, Metadaten, Proben, Inventarbeziehungen, Protokoll- und Vorlagenversionen, Signaturen, Audit-Trails, Berechtigungen, Identitätsreferenzen, Archive, Aufbewahrungseinstellungen und einen getesteten Wiederherstellungsprozess umfassen.

Wer sind die wichtigsten Anbieter von ELN-Software?

Eine praxisorientierte Auswahl für Unternehmen umfasst SciSure, Benchling, Revvity Signals Notebook, Dotmatics ELN und IDBS E-WorkBook. Vergleichen Sie die spezifische Produktedition und Implementierung mit Ihren Anforderungen an Forschung, Sicherheit, Wiederherstellung, Integration, Compliance und Migration.

Kann ein ELN geistiges Eigentum vor Diebstahl schützen?

Ja, ein ELN kann das Risiko von IP-Diebstahl durch Least-Privilege-Zugriff, Projektgrenzen, Kontrollen für externe Mitarbeiter, Export-Protokollierung, Audit-Trails, schnelles Offboarding und sichere Integrationen verringern. Kombinieren Sie diese Funktionen mit Identitätssicherheit, DLP, Endpunktkontrollen, Überwachung, Verträgen, Schulungen und Incident-Response-Maßnahmen.

Wenn ein datensicheres ELN zu den Grundpfeilern Ihres Labors (oder Ihrer Labore) gehört, sind wir für Sie da. Kontaktieren Sie uns für eine kostenlose, unverbindliche Demo, um zu sehen, wie SciSure in Ihre wissenschaftlichen Arbeitsabläufe passt.

Mehr erfahren:

About the author:

Gabriela Sanchez

Maria Gabriela Sanchez is Key Account Manager DACH at SciSure, where she helps research organizations across the German-speaking market build the operational infrastructure their labs actually need. Before moving into commercial roles, she completed her Master's thesis at Harvard Medical School, studying adaptive resistance mechanisms in BRAF-mutant cancers using CRISPR activation and interference, multiplexed immunofluorescence, and live-cell imaging. Maria brings over six years of experience in life science sales and business development, including roles at eLabNext, Eppendorf Group, and LGC, where she represented ATCC at scientific conferences across Germany and Austria.

See all posts from this author

Melde dich für unseren Newsletter an

Holen Sie sich die neuesten Tipps, Artikel und exklusiven Inhalte zum modernen Labormanagement in Ihren Posteingang.
Danke! Deine Einreichung ist eingegangen!
Please check your email to verify your submission.
Hoppla! Beim Absenden des Formulars ist etwas schief gelaufen.